إفصاح أمان Strapi Users-Permissions
كشفت Strapi عن CVE-2023-22621 بقوالب بريد إضافة Users-Permissions الافتراضية قبل 4.5.6. ثغرة أخرى قد تتيح الاستغلال دون تسجيل دخول عبر اختطاف حساب.
المصدر ↗النوع: نظام CMS مفتوح المصدر بلا واجهة.
واجهات مخصصة ومحتوى متعدد القنوات.
| النوع | نظام CMS مفتوح المصدر بلا واجهة |
|---|---|
| المحتوى | واجهات محتوى REST وGraphQL |
| الوصول | تحكم مدمج بالوصول حسب الأدوار |
| مناسب لـ | واجهات مخصصة ومحتوى متعدد القنوات. |
| قبل أن تختار | يتوفر منشئ أنواع المحتوى في بيئة التطوير فقط. |
| الأسعار والخطط | ترخيص مجاني؛ الاستضافة بتكلفة منفصلة الموقع الرسمي ↗ |
| المصدر | docs.strapi.io ↗ docs.strapi.io ↗ |
21 أكتوبر 2026
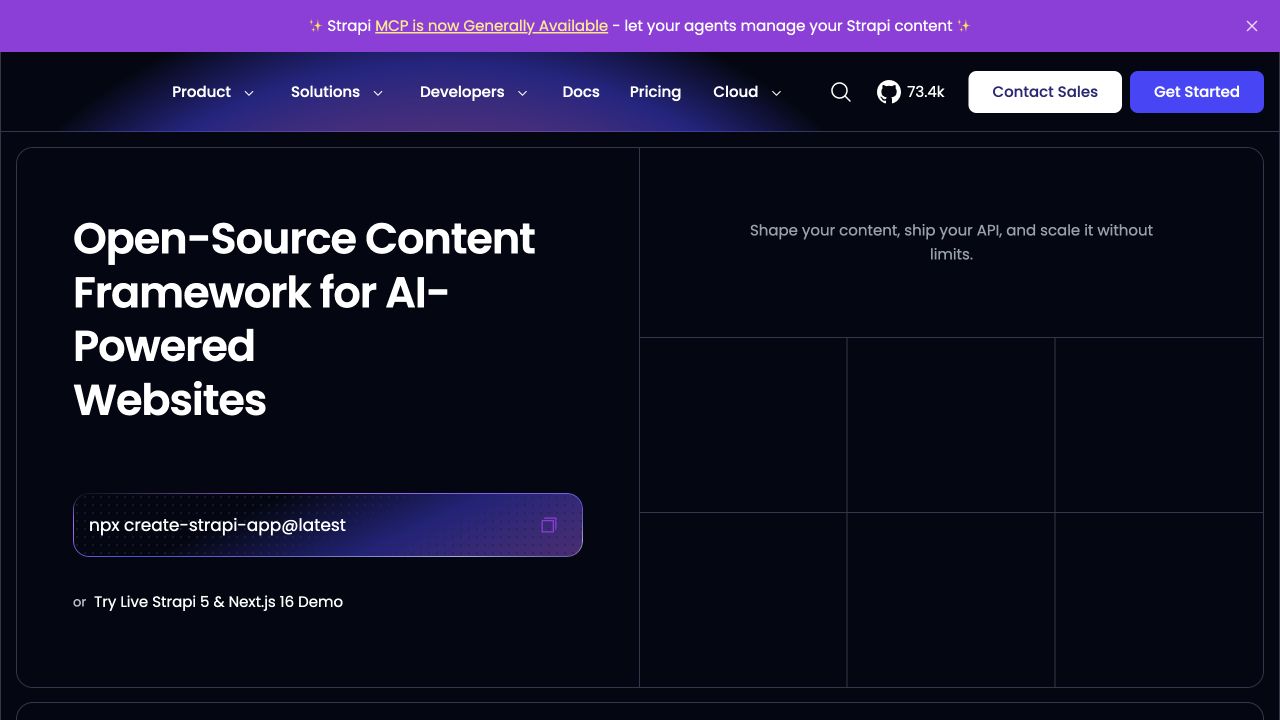
ترخيص مجاني؛ الاستضافة بتكلفة منفصلة
| Strapi Cloud Starter per project | USD 35 / شهر |
|---|
ترخيص البرنامج فقط؛ الاستضافة والتشغيل بتكلفة إضافية.
الأسعار والخطط ↗| سوقًا | المواقع النشطة |
|---|---|
| 🇺🇸 الولايات المتحدة | 2,640 |
| 🇷🇺 روسيا | 367 |
| 🇫🇷 فرنسا | 207 |
| 🇮🇳 الهند | 200 |
| 🇩🇪 ألمانيا | 199 |
| 🇬🇧 المملكة المتحدة | 142 |
| 🇳🇱 هولندا | 106 |
| 🇵🇱 بولندا | 103 |
| 🇨🇿 التشيك | 94 |
| 🇮🇹 إيطاليا | 91 |
Live websites detected by BuiltWith. Leading countries; partial coverage. · المصدر ↗
| اسم المنصة | Strapi |
|---|---|
| سوقًا | فرنسا |
| المؤسسون | Pierre Burgy, Aurélien Georget, Jim Laurie |
كشفت Strapi عن CVE-2023-22621 بقوالب بريد إضافة Users-Permissions الافتراضية قبل 4.5.6. ثغرة أخرى قد تتيح الاستغلال دون تسجيل دخول عبر اختطاف حساب.
المصدر ↗يتوفر منشئ أنواع المحتوى في بيئة التطوير فقط.
قائمتك العملية
المحتوى: أنواع محتوى منظمة ومدخلات مترابطة.
معلومة موثقة: محرر Studio وخلفية Content Lake.
معلومة موثقة: أقسام صفحات قابلة لإعادة الاستخدام تسمى slices.

معلومة موثقة: إدارة محتوى بلا واجهة للفرق الرقمية.