Divulgação de segurança Strapi Users-Permissions
A Strapi divulgou CVE-2023-22621 nos modelos de email do plugin padrão Users-Permissions, antes da 4.5.6. Outra falha podia permitir exploração sem autenticação via sequestro de contas.
Fonte ↗
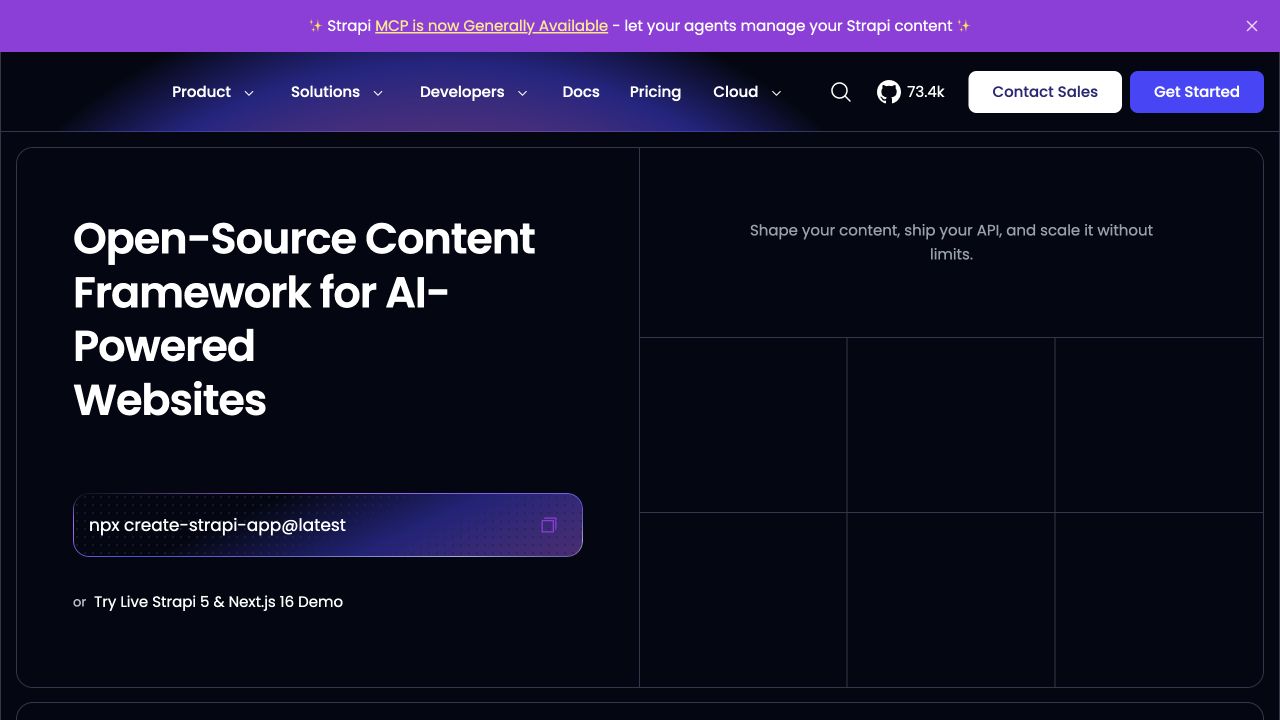
Modelo: CMS headless de código aberto.
Frontends personalizados e conteúdo multicanal.
| Modelo | CMS headless de código aberto |
|---|---|
| Conteúdo | APIs de conteúdo REST e GraphQL |
| Acesso | Controle de acesso por funções integrado |
| Ideal para | Frontends personalizados e conteúdo multicanal. |
| Antes de escolher | O construtor de tipos de conteúdo está disponível apenas no ambiente de desenvolvimento. |
| Preços e planos | Licença gratuita; hospedagem cobrada à parte Site oficial ↗ |
| Fonte | docs.strapi.io ↗ docs.strapi.io ↗ |
21 de out. de 2026
Licença gratuita; hospedagem cobrada à parte
| Strapi Cloud Starter per project | USD 35 / mês |
|---|
Apenas licença do software; hospedagem e operação custam à parte.
Preços e planos ↗| mercados | Sites ativos |
|---|---|
| 🇺🇸 Estados Unidos | 2.640 |
| 🇷🇺 Rússia | 367 |
| 🇫🇷 França | 207 |
| 🇮🇳 Índia | 200 |
| 🇩🇪 Alemanha | 199 |
| 🇬🇧 Reino Unido | 142 |
| 🇳🇱 Países Baixos | 106 |
| 🇵🇱 Polônia | 103 |
| 🇨🇿 Tchéquia | 94 |
| 🇮🇹 Itália | 91 |
Live websites detected by BuiltWith. Leading countries; partial coverage. · Fonte ↗
| Nome da plataforma | Strapi |
|---|---|
| mercados | França |
| Fundadores | Pierre Burgy, Aurélien Georget, Jim Laurie |
A Strapi divulgou CVE-2023-22621 nos modelos de email do plugin padrão Users-Permissions, antes da 4.5.6. Outra falha podia permitir exploração sem autenticação via sequestro de contas.
Fonte ↗O construtor de tipos de conteúdo está disponível apenas no ambiente de desenvolvimento.
Sua lista prática
Conteúdo: Tipos estruturados e entradas vinculadas.
Detalhe verificado: Editor Studio e backend Content Lake.
Detalhe verificado: Seções reutilizáveis de página chamadas slices.

Detalhe verificado: Gestão headless de conteúdo para equipes digitais.